Domain ergaenzungsprogramm.de kaufen?
Wir ziehen mit dem Projekt
ergaenzungsprogramm.de um.
Sind Sie am Kauf der Domain
ergaenzungsprogramm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ergaenzungsprogramm.de kaufen?
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **

Ähnliche Suchbegriffe für Backdoor
Top-Angebote
Produkte zum Begriff Backdoor:
-
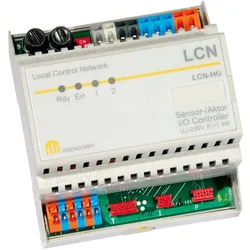
Issendorff Schalt- und LCN-HU Dimmmodul mit erw. Programmierung, AutomatisierungDas Schalt- und LCN-HU Dimmmodul von Issendorff ist eine vielseitige Lösung für die Automatisierung von Beleuchtungssystemen. Es dient als Erweiterung zum LCN-SH und bietet elektronische Schaltausgänge mit einer Leistung von 2x 500 VA, die für grössere Beleuchtungsaufgaben geeignet sind. Das Modul ermöglicht die Ansteuerung von Vorschaltgeräten über Kleinspannungsausgänge, die wahlweise 0-10 Volt (analog), DSI (digital) oder DALI (digital) unterstützen. Die schraublosen Klemmen und der LCN-Stecker sorgen für eine einfache Installation und Verbindung. Mit einer Versorgungsspannung von 230 V~ (auch 120 V~ verfügbar) ist das Modul für den Netzbetrieb konzipiert und bietet eine zuverlässige Lösung für die Steuerung von Lichtquellen. Die integrierten Sicherheitsfunktionen, wie die Sicherungsausfall-Erkennung, gewährleisten einen sicheren Betrieb. - Zwei elektronische Schaltausgänge mit jeweils 500 VA für grössere Beleuchtungsaufgaben - Unterstützung von 0-10 Volt, DSI und DALI für die Ansteuerung von Vorschaltgeräten - Einfache Installation durch schraublose Klemmen und LCN-Stecker - Sicherheitsfunktionen wie Sicherungsausfall-Erkennung - Geeignet für Hutschienenmontage.313,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
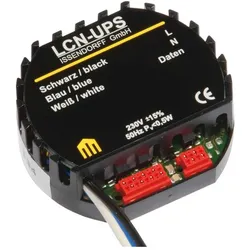
Issendorff UP Sensor mit LCN-UPS Erw. Programmierung (ohne Ausgänge), AutomatisierungIssendorff Unterputz-Sensor Modul LCN - UPS Hersteller: Issendorff Bezeichnung: Unterputz-Sensor Modul (ohne Ausgänge) Typ: LCN - UPS Bussystem KNX: ja Bussystem KNX-Funk: nein Bussystem Funkbus: nein Bussystem LON: nein Bussystem Powernet: nein Montageart: sonstige Anzahl der Anschlüsse Sensor/Aktor: 2 Befestigungsart: sonstige Weitere Details: Sensormodul für 230 Volt mit 8 Tasteneingängen, die 64 Zieladressen mit 192 Funktionen individuell steuern können. Integrierter Impulsmesseingang für Fernsteuerempfänger. Auswertung über 5 Schwellen (10 Kommandos) mit Hysterese. Inklusive 2 Stetigregler, die unabhängig und zusätzlich zur Schwellwertverarbeitung genutzt werden können. Zwei Messgrössen können unabhängig voneinander erfasst und geregelt werden. Dekodieren der Telegramme des IR-Fernsteuerempfängers oder Transponder. Auswertung direkt oder über Zentralrechner. Funktionen für Tastenebenen, kodierte Übertragung, Senderunterscheidung. Weitere Funktionen: Steuerung mit Abhängigkeiten, Bildung von Verknüpfungen, Zählen, Rechnen, feste und dynamische Gruppenbildung, Erzeugung automatischer Statusmeldungen (echte Rückmeldungen) für die Visualisierung. EAN: 4260742830181.129,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **
-
Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **

Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Top-Angebote
Produkte zum Begriff Backdoor:
-
Issendorff Schalt- und LCN-HU Dimmmodul mit erw. Programmierung, AutomatisierungDas Schalt- und LCN-HU Dimmmodul von Issendorff ist eine vielseitige Lösung für die Automatisierung von Beleuchtungssystemen. Es dient als Erweiterung zum LCN-SH und bietet elektronische Schaltausgänge mit einer Leistung von 2x 500 VA, die für grössere Beleuchtungsaufgaben geeignet sind. Das Modul ermöglicht die Ansteuerung von Vorschaltgeräten über Kleinspannungsausgänge, die wahlweise 0-10 Volt (analog), DSI (digital) oder DALI (digital) unterstützen. Die schraublosen Klemmen und der LCN-Stecker sorgen für eine einfache Installation und Verbindung. Mit einer Versorgungsspannung von 230 V~ (auch 120 V~ verfügbar) ist das Modul für den Netzbetrieb konzipiert und bietet eine zuverlässige Lösung für die Steuerung von Lichtquellen. Die integrierten Sicherheitsfunktionen, wie die Sicherungsausfall-Erkennung, gewährleisten einen sicheren Betrieb. - Zwei elektronische Schaltausgänge mit jeweils 500 VA für grössere Beleuchtungsaufgaben - Unterstützung von 0-10 Volt, DSI und DALI für die Ansteuerung von Vorschaltgeräten - Einfache Installation durch schraublose Klemmen und LCN-Stecker - Sicherheitsfunktionen wie Sicherungsausfall-Erkennung - Geeignet für Hutschienenmontage.313,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Issendorff UP Sensor mit LCN-UPS Erw. Programmierung (ohne Ausgänge), AutomatisierungIssendorff Unterputz-Sensor Modul LCN - UPS Hersteller: Issendorff Bezeichnung: Unterputz-Sensor Modul (ohne Ausgänge) Typ: LCN - UPS Bussystem KNX: ja Bussystem KNX-Funk: nein Bussystem Funkbus: nein Bussystem LON: nein Bussystem Powernet: nein Montageart: sonstige Anzahl der Anschlüsse Sensor/Aktor: 2 Befestigungsart: sonstige Weitere Details: Sensormodul für 230 Volt mit 8 Tasteneingängen, die 64 Zieladressen mit 192 Funktionen individuell steuern können. Integrierter Impulsmesseingang für Fernsteuerempfänger. Auswertung über 5 Schwellen (10 Kommandos) mit Hysterese. Inklusive 2 Stetigregler, die unabhängig und zusätzlich zur Schwellwertverarbeitung genutzt werden können. Zwei Messgrössen können unabhängig voneinander erfasst und geregelt werden. Dekodieren der Telegramme des IR-Fernsteuerempfängers oder Transponder. Auswertung direkt oder über Zentralrechner. Funktionen für Tastenebenen, kodierte Übertragung, Senderunterscheidung. Weitere Funktionen: Steuerung mit Abhängigkeiten, Bildung von Verknüpfungen, Zählen, Rechnen, feste und dynamische Gruppenbildung, Erzeugung automatischer Statusmeldungen (echte Rückmeldungen) für die Visualisierung. EAN: 4260742830181.129,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
-
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **
-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Backdoor
-
Milchcremeseparator, Edelstahl, hohe Effizienz, Dunkelkhakieffiziente trennung: dieses produkt verwandelt schnell rohoder vollmilch in sahne und magermilch, sodass sie zeit und mühe bei ihren milchverarbeitungsaufgaben sparen.benutzerfreundliches design: für den einsatz auf dem tisch konzipiert, lässt es sich bequem in ihrer küche oder milchverarbeitungseinrichtung einrichten, ohne dass umfangreiche montage erforderlich ist.hohe leistung: mit einem maximalen milchertrag von bis zu 50 litern pro stunde können sie große mengen milch effizient verarbeiten.leiser betrieb: der hochgeschwindigkeits-rollmotor arbeitet leise, sodass sie während des milchtrennungsprozesses eine nahtlose und unauffällige erfahrung genießen können. Spezifikation: material: edelstahlabmessungen: basisdurchmesser 18 cm; produkthöhe 50 cmmaximale milchmenge: 50 l pro stundemilchschüsselkapazität: 5 lrollergeschwindigkeit: 980011000 u/minkontinuierliche arbeitszeit: 4 stundenleistung: 30 wmotortyp: gleichstrommotoranzahl der festplatten im trommel: 15Die von Ihnen gekaufte V323,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **
-
Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **
-
Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.